

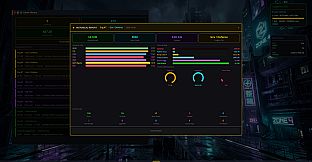
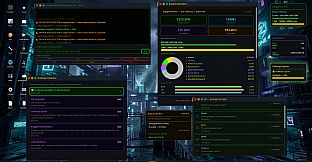
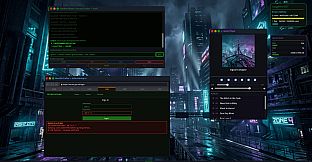
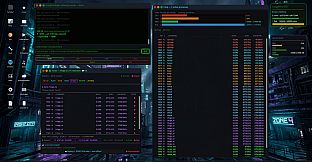
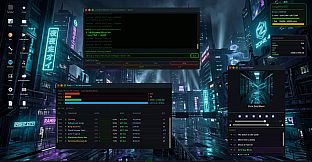
Bug Bounty Hunter - Idle é um jogo casual de simulação idle para PC que coloca o jogador no papel de um caçador profissional de vulnerabilidades, trabalhando em programas corporativos de recompensa. A experiência gira em torno da identificação e exploração de falhas de segurança reais, equilibrando ferramentas de automação com os limites de hardware de uma máquina simulada.
Gameplay
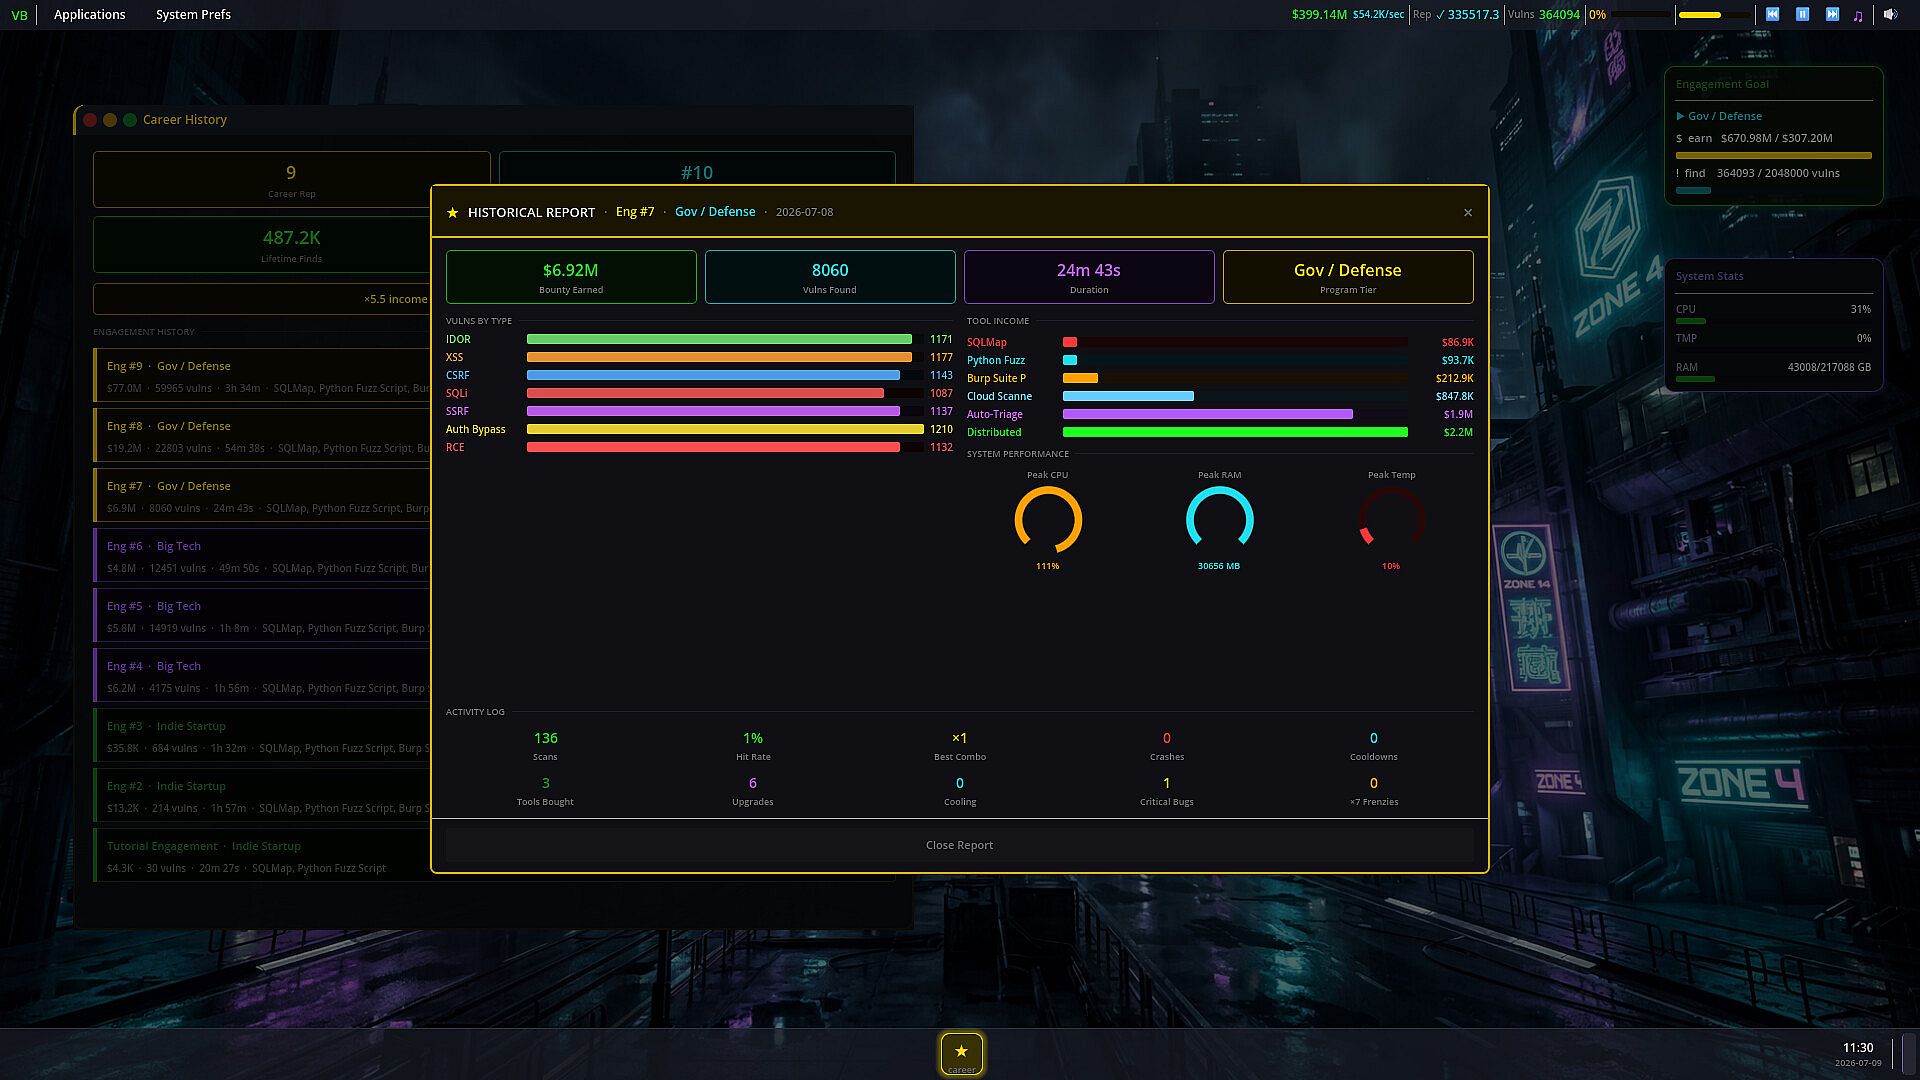
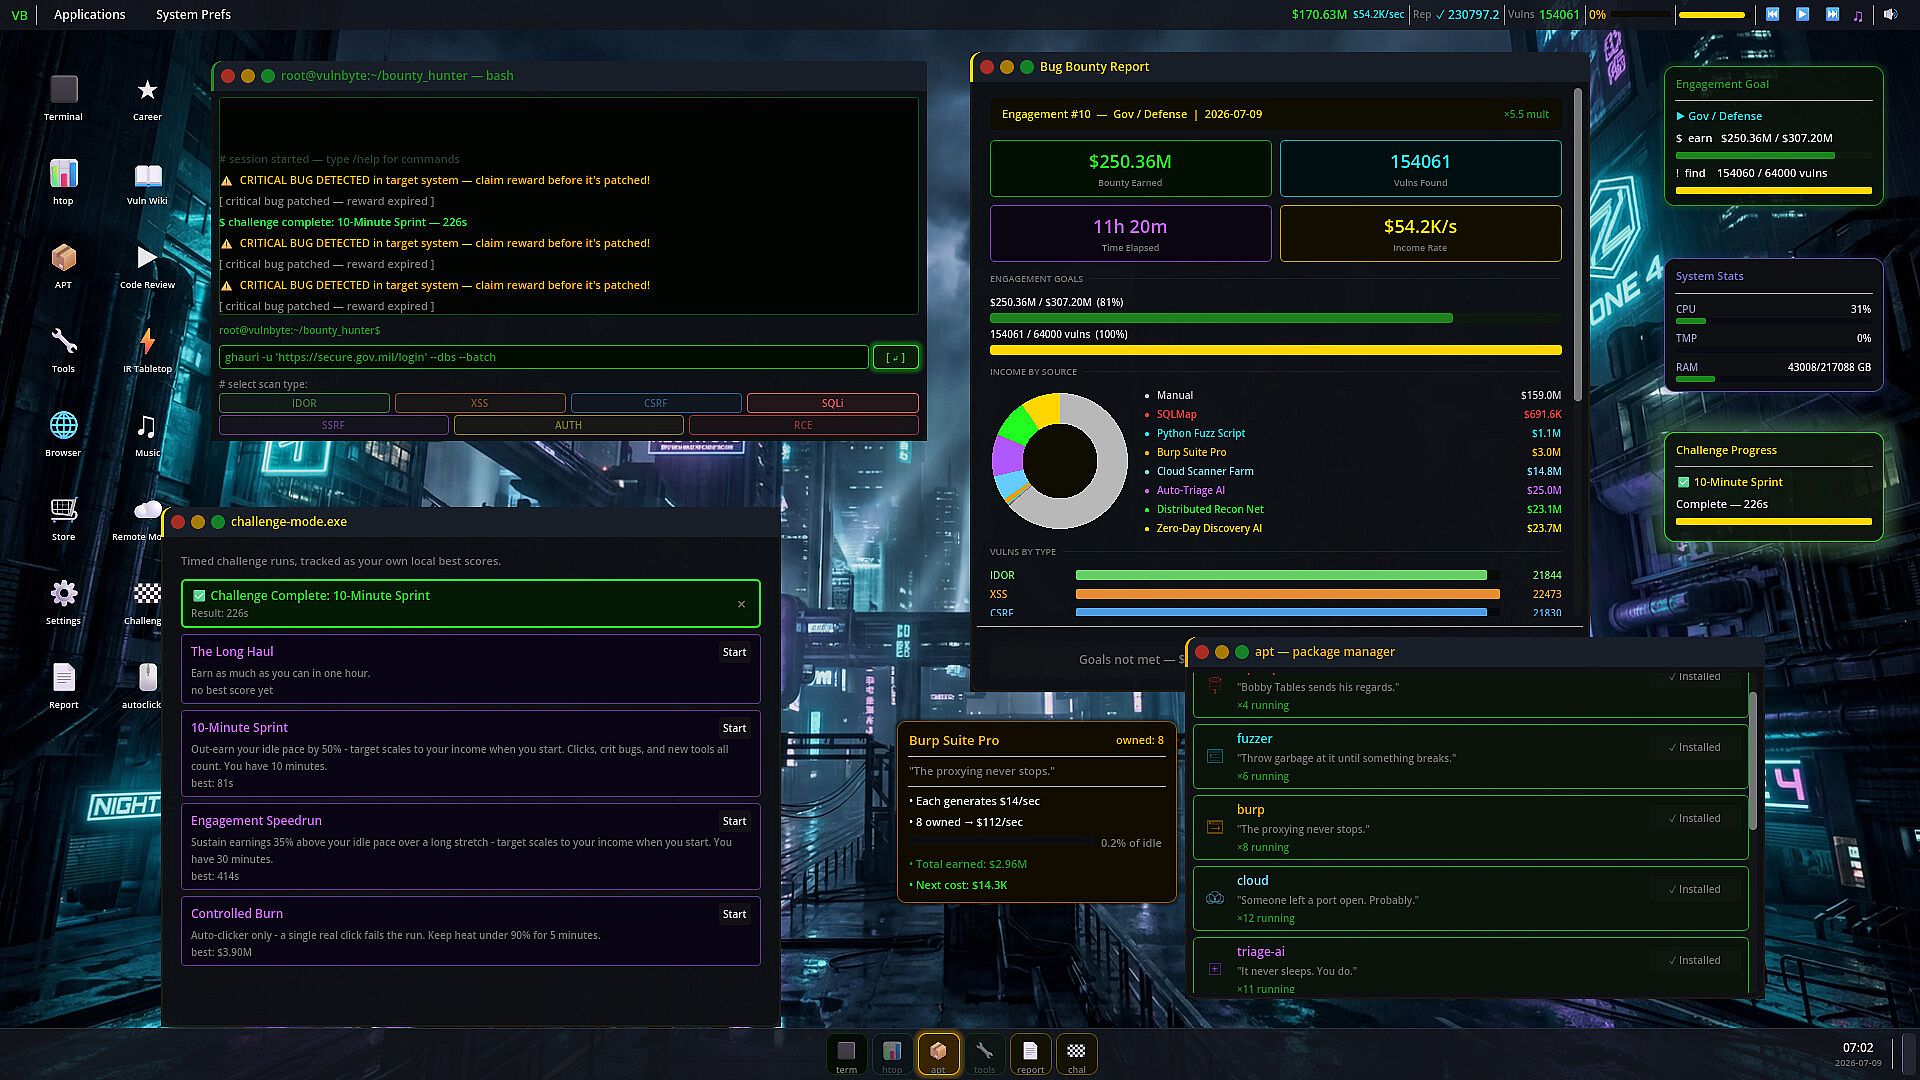
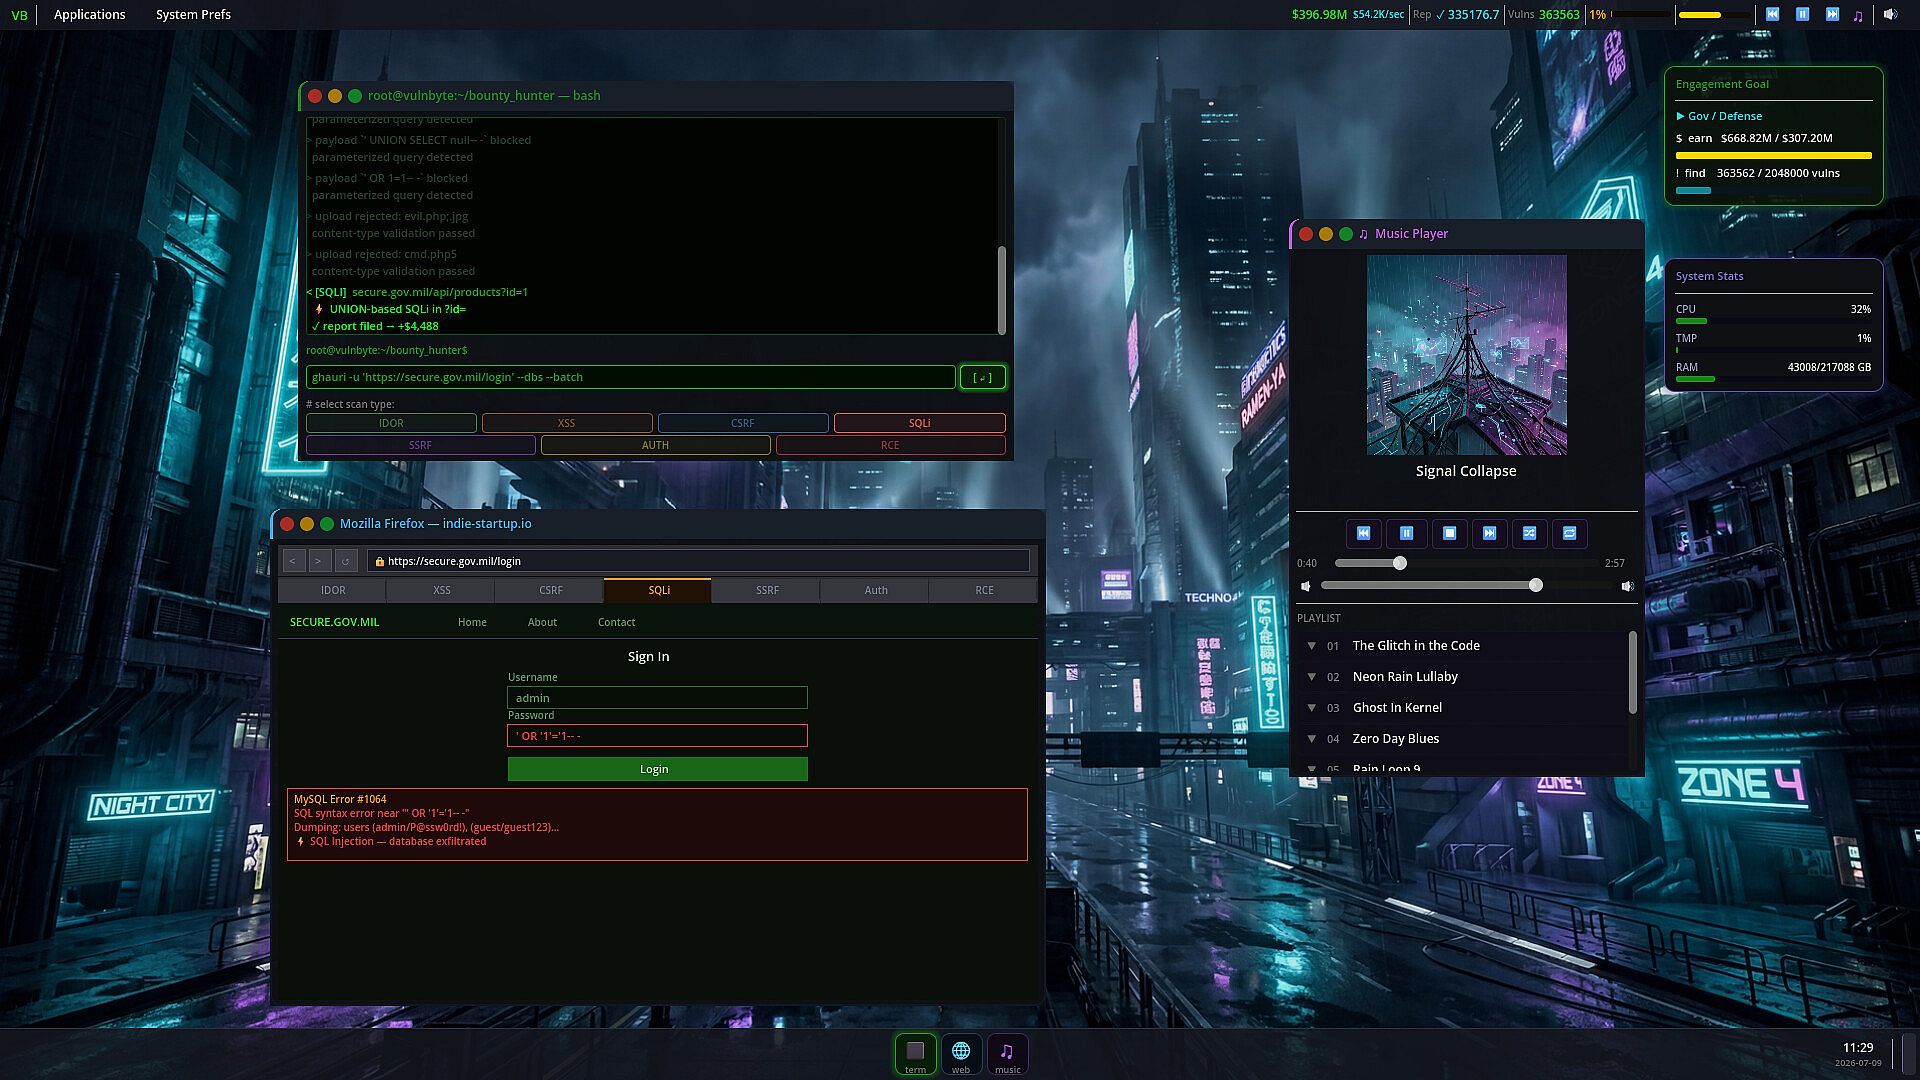
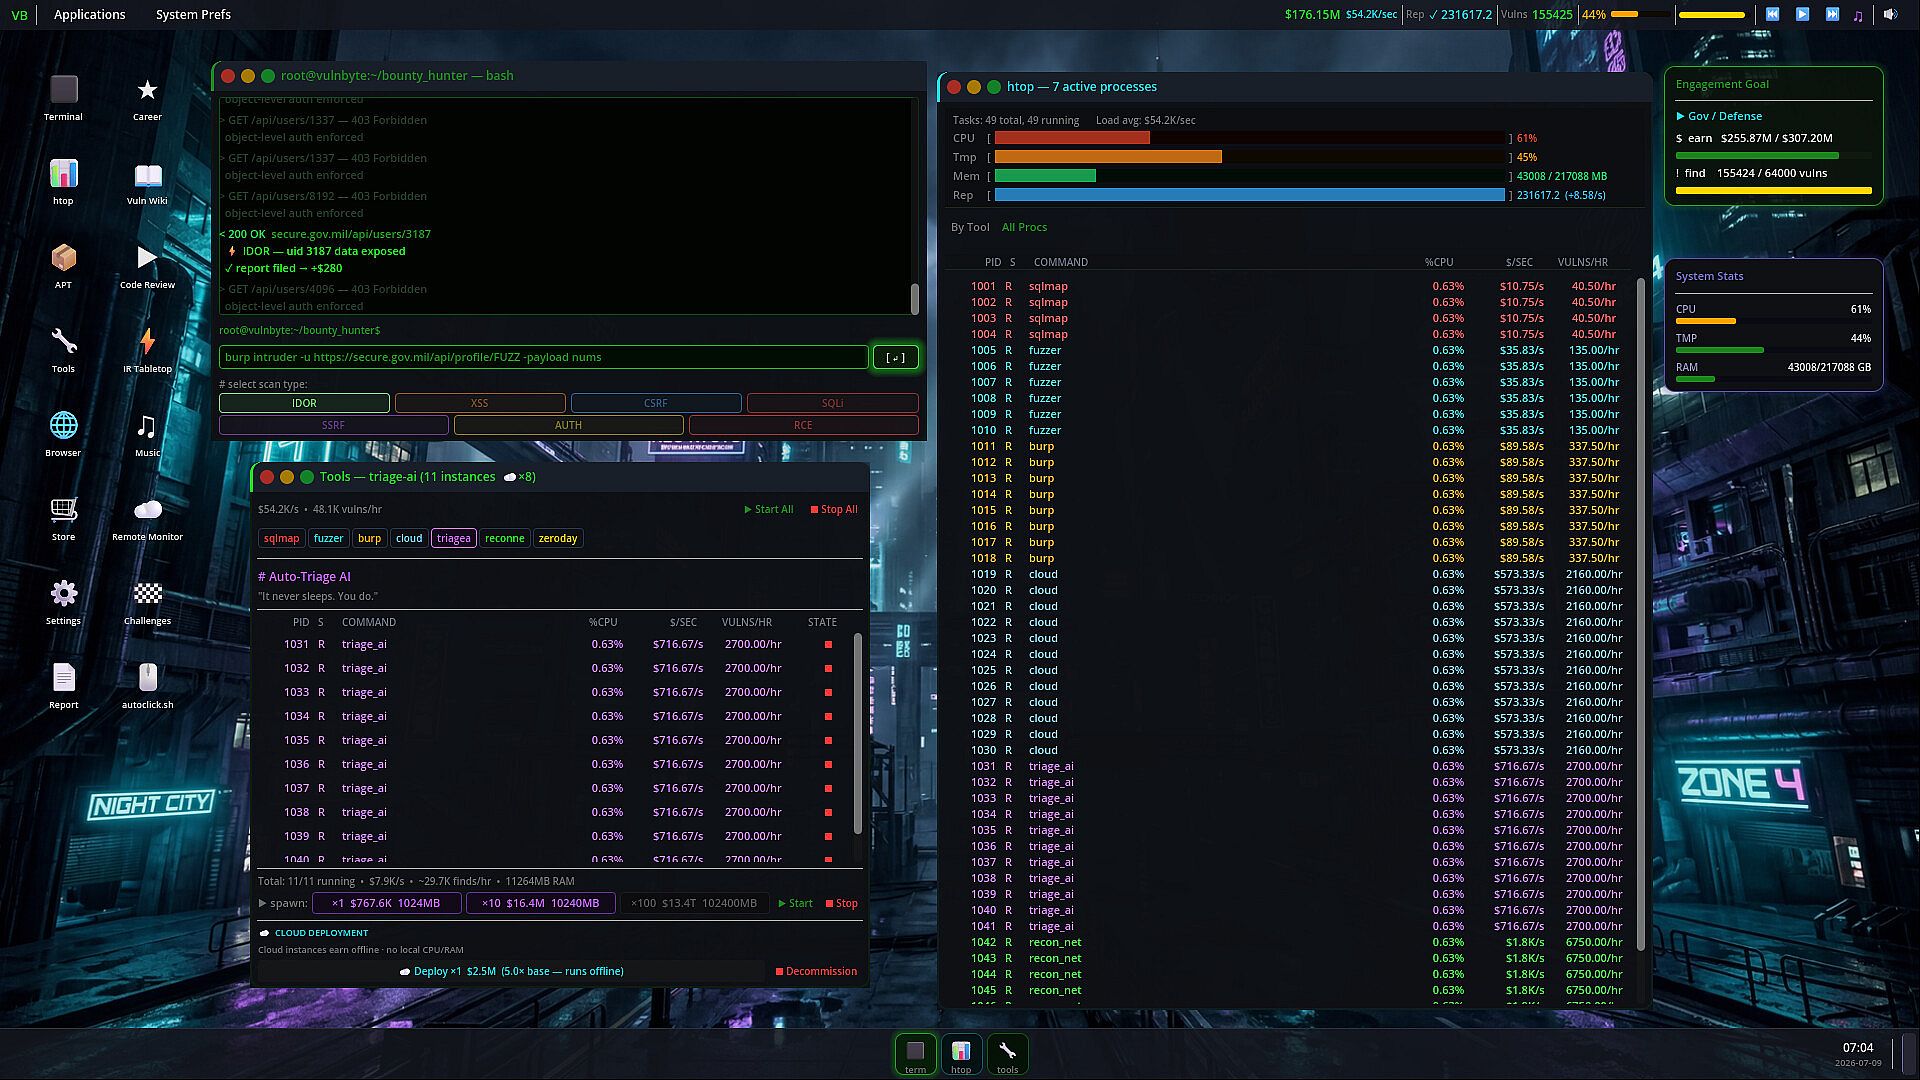
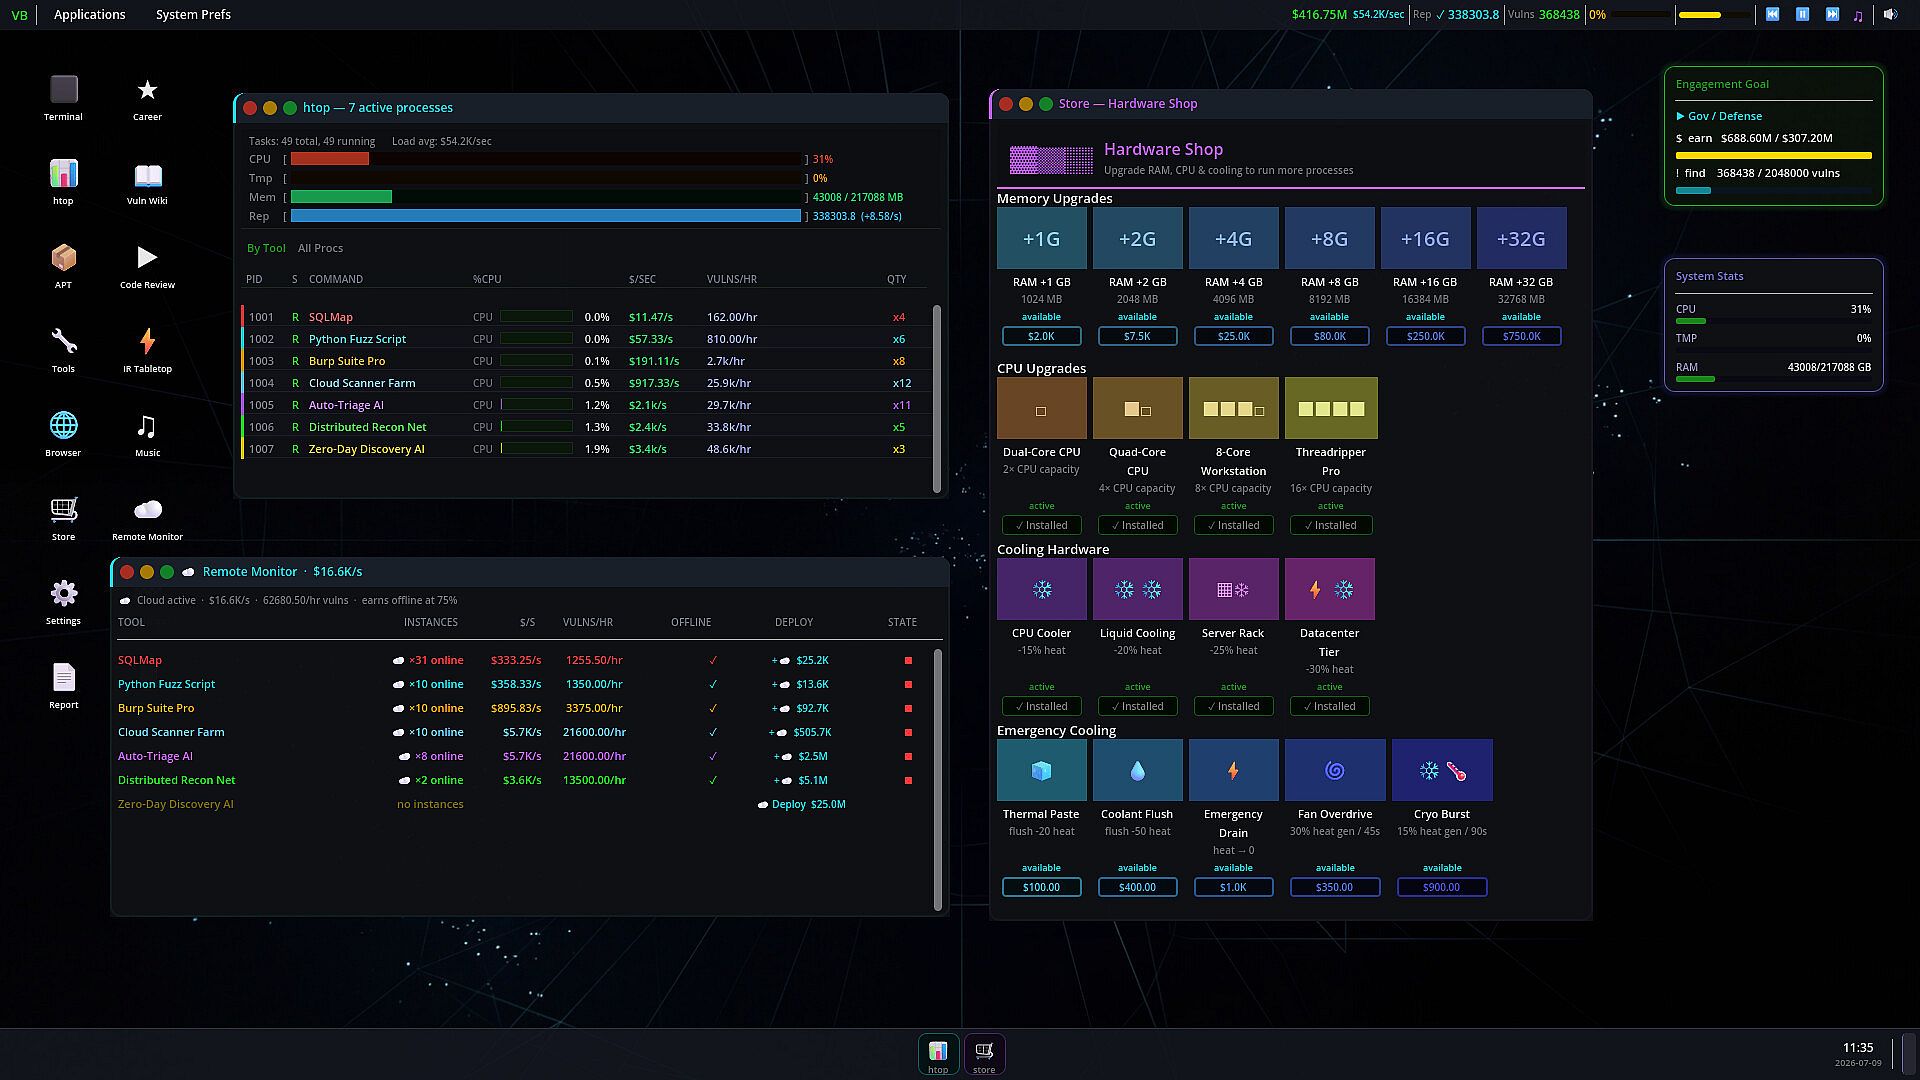
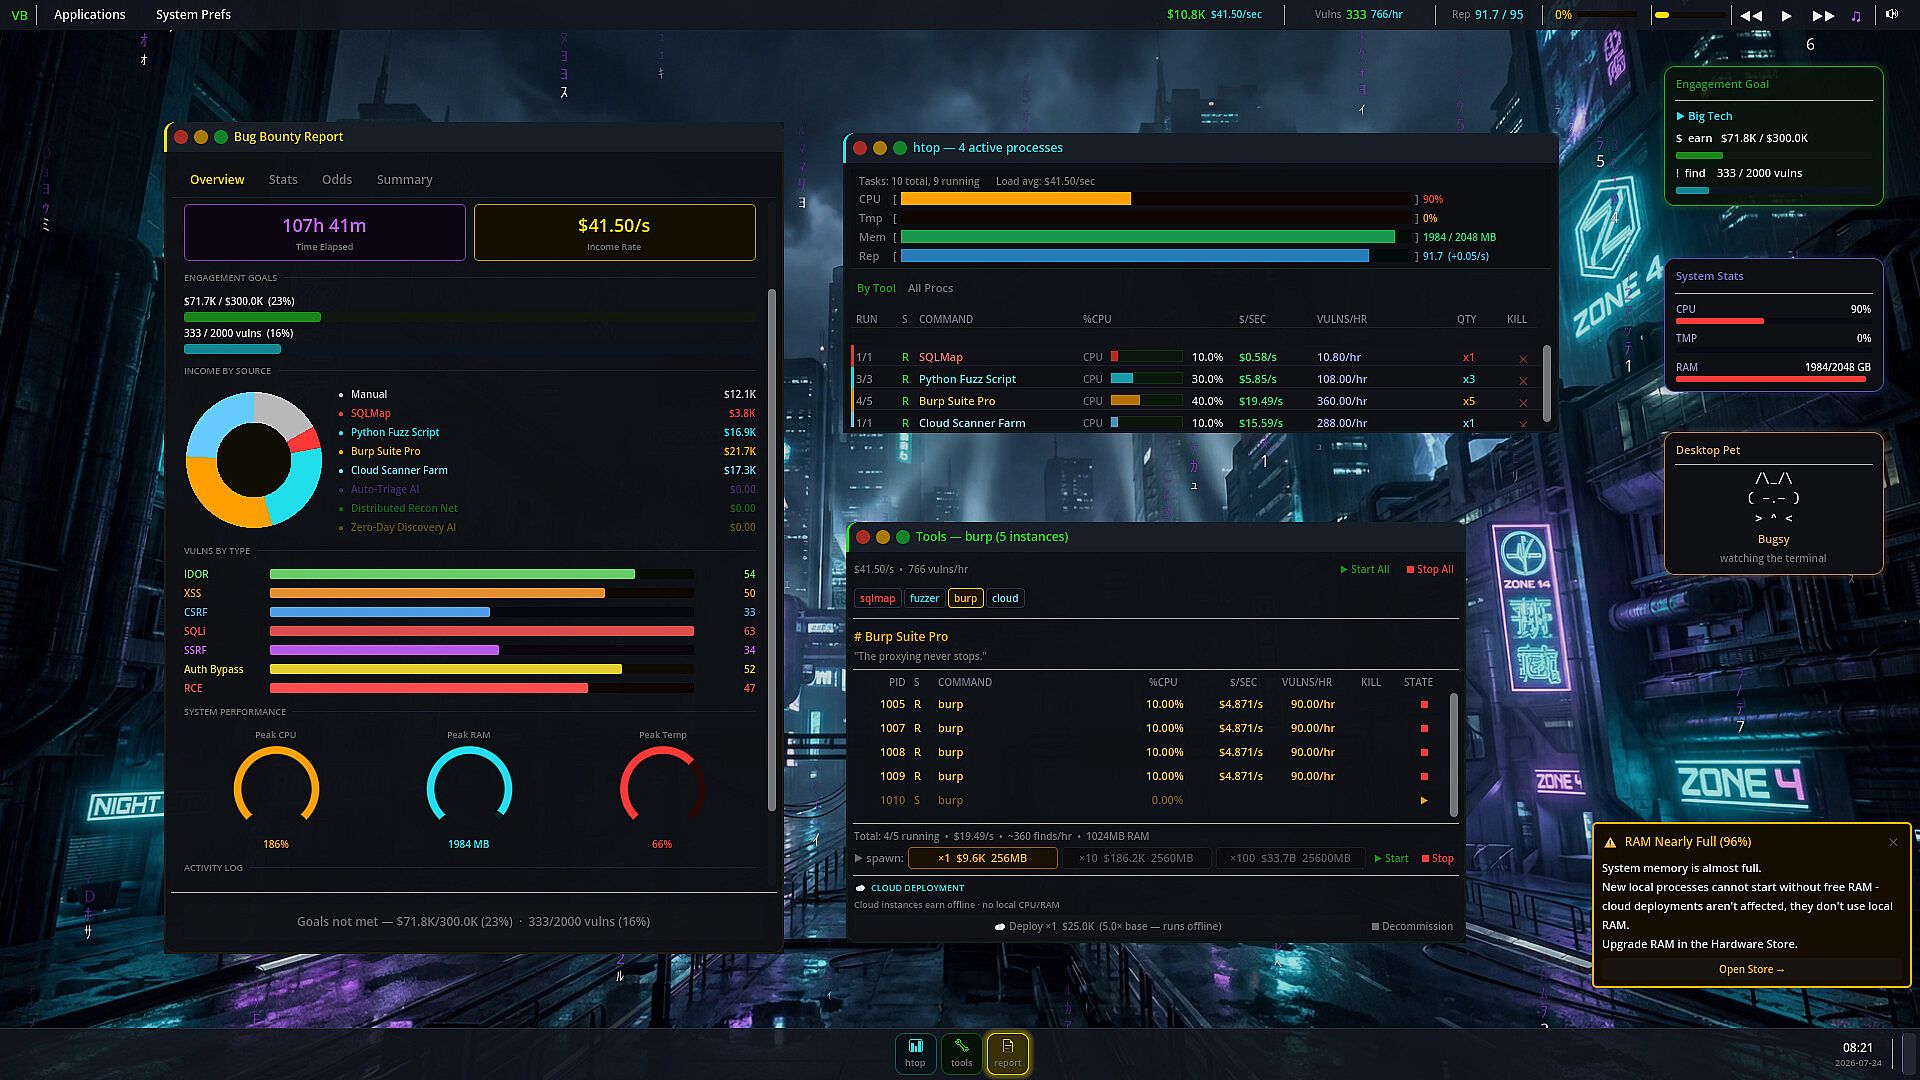
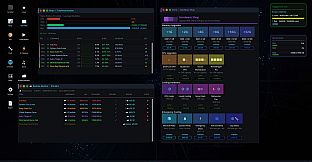
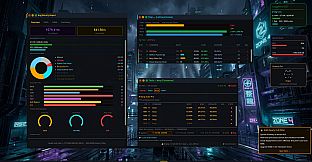
O núcleo do jogo consiste em escanear alvos em busca de diferentes tipos de vulnerabilidades, como IDOR, XSS, CSRF, SQLi, SSRF, falhas de autenticação e RCE. No início, o jogador usa comandos manuais no terminal para encontrar exploits, mas logo avança para a compra e implantação de ferramentas que funcionam de forma contínua. Cada scanner consome CPU, RAM e gera calor, criando uma camada de gerenciamento de recursos em que o overclock pode causar uma tela azul de erro (BSOD).
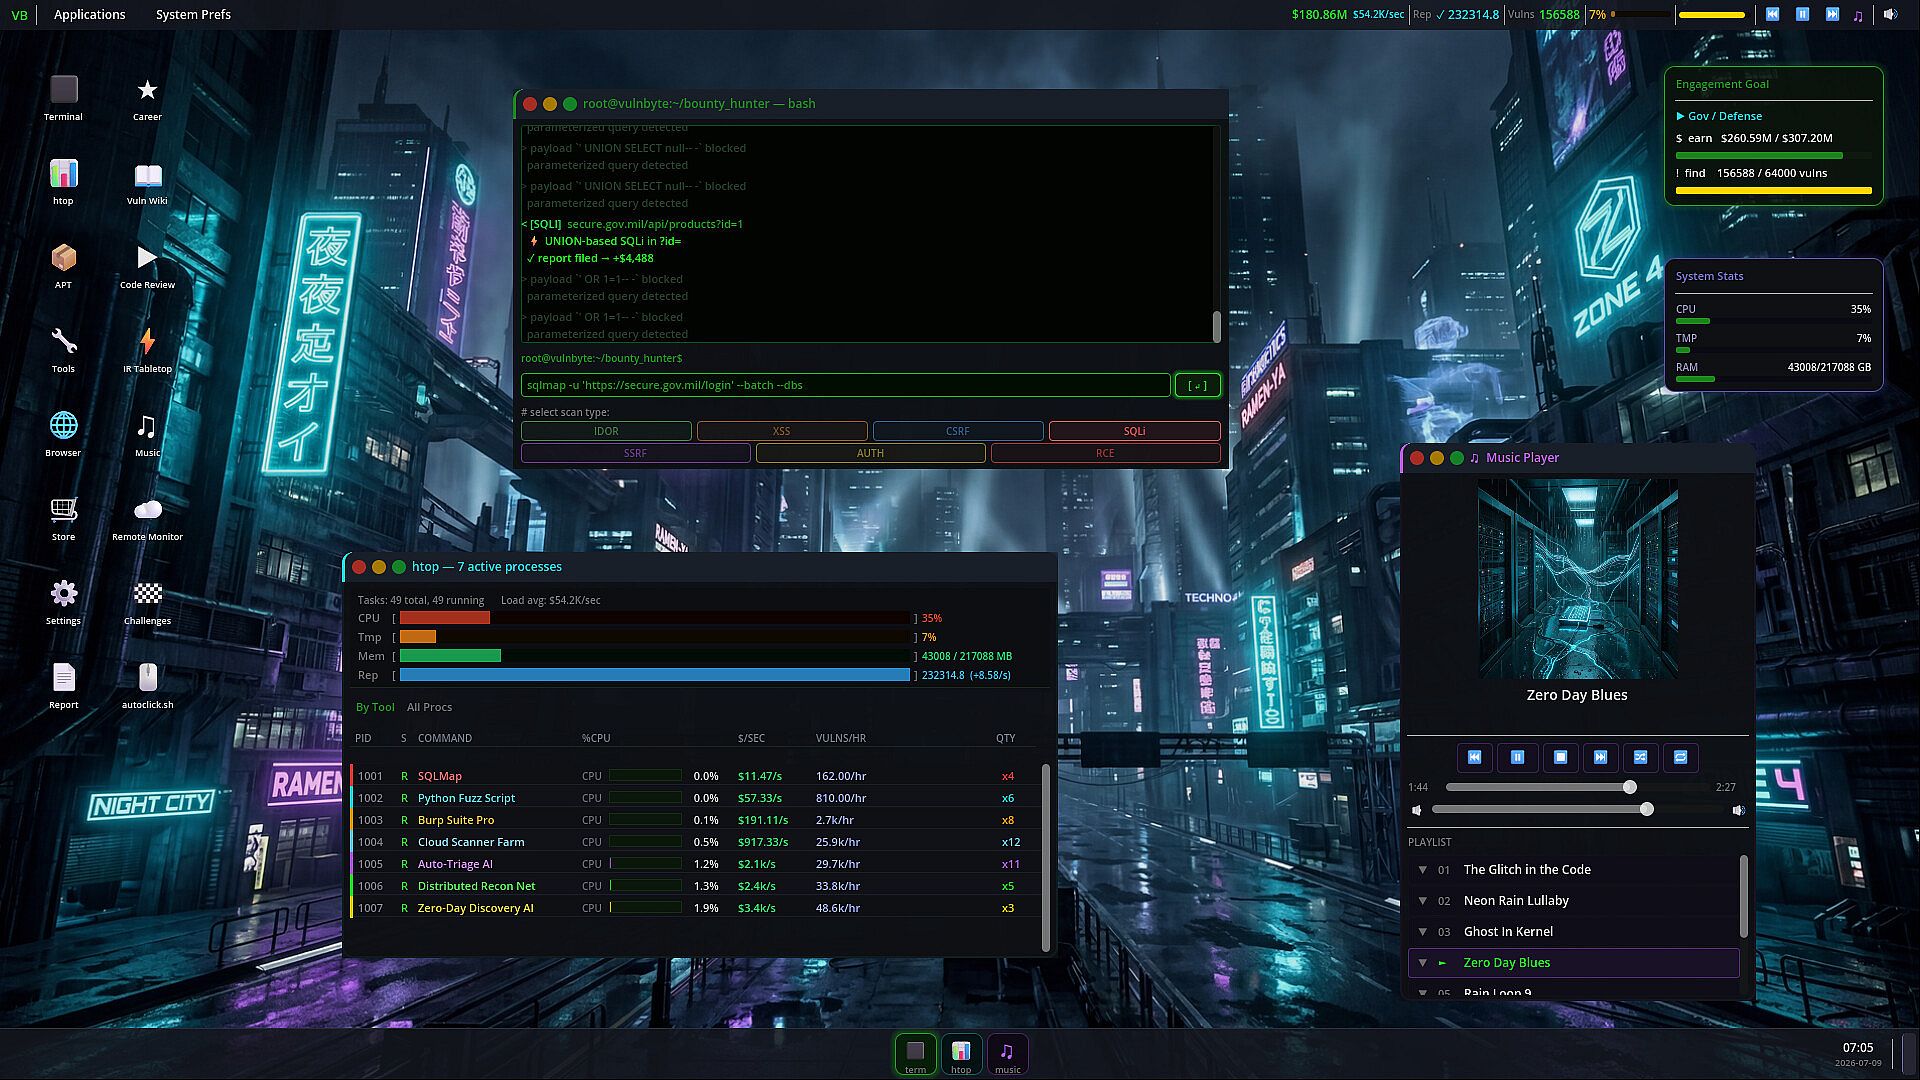
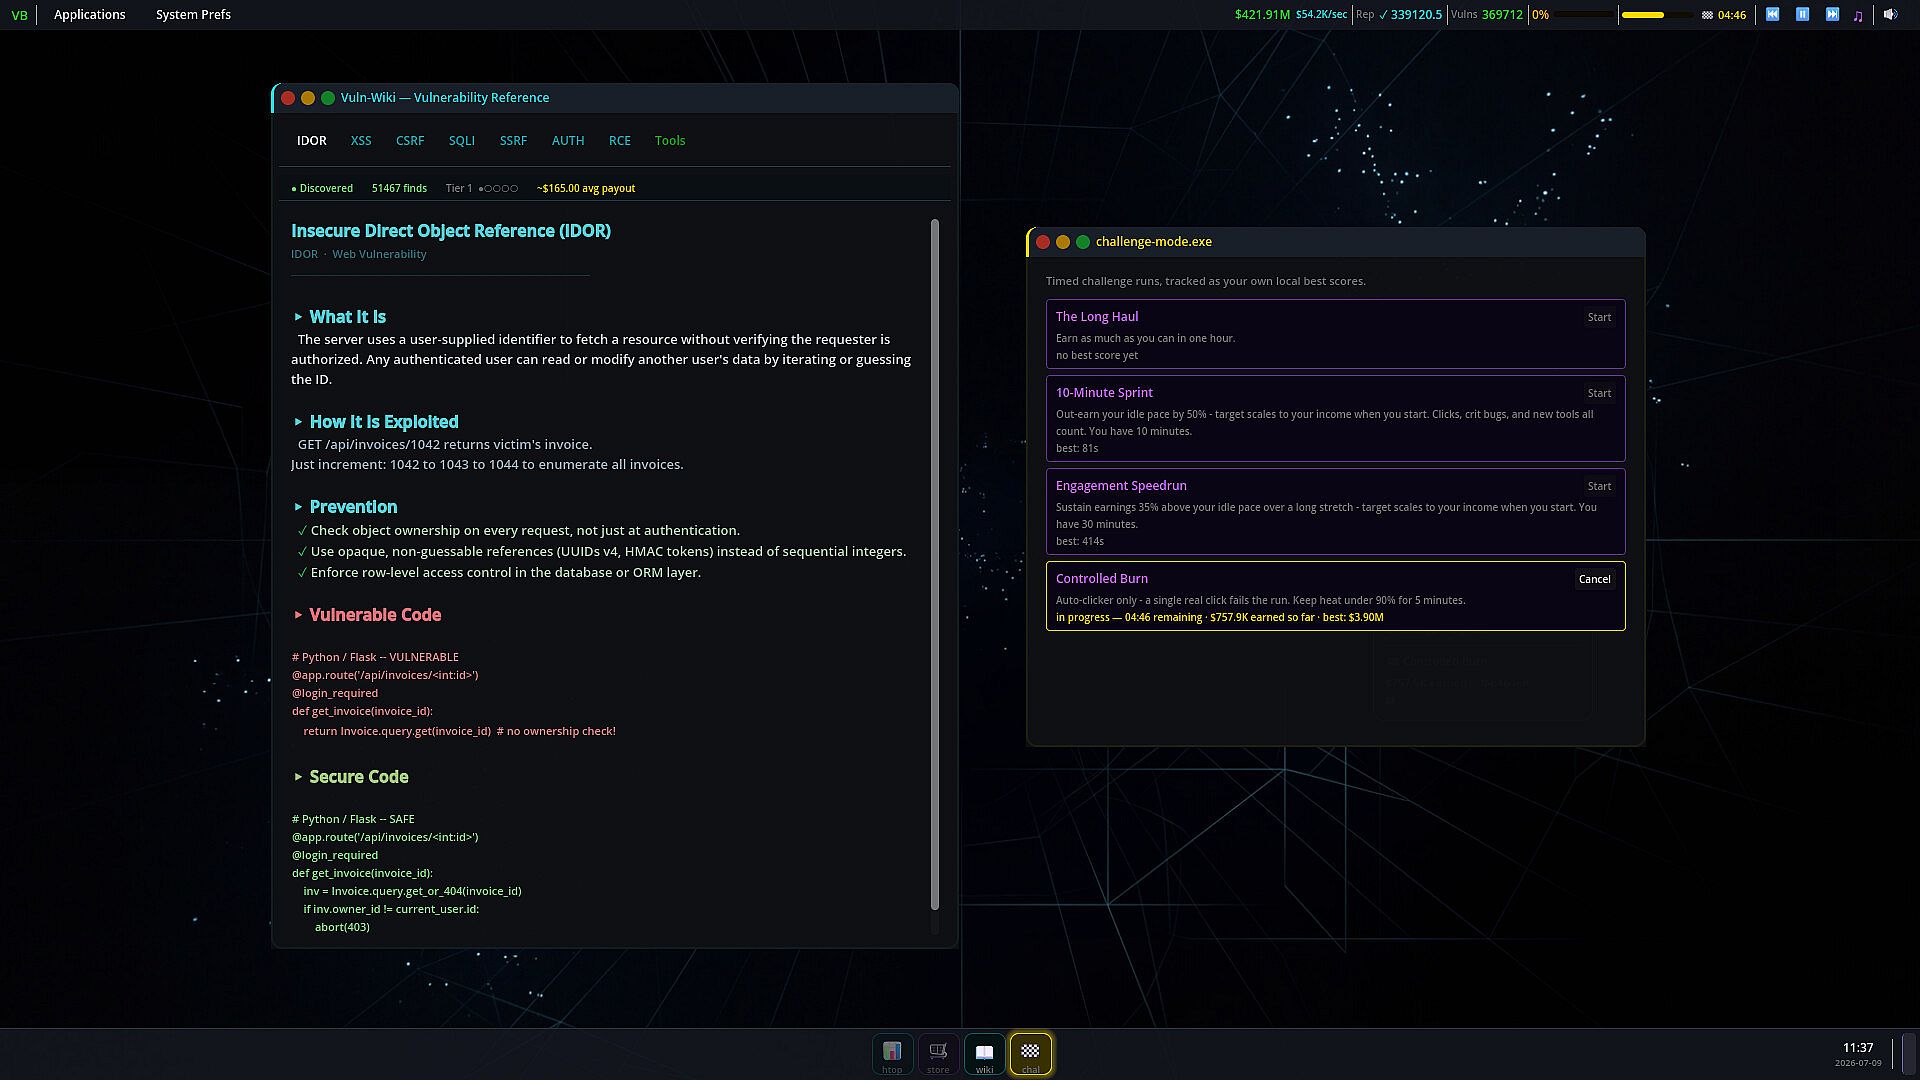
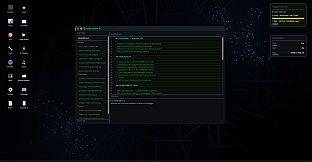
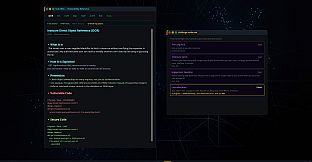
A interface simula um sistema operacional de desktop, com janelas arrastáveis, um gerenciador de pacotes funcional e um monitor de processos que exibe a carga ativa em tempo real. Uma wiki integrada traz exemplos práticos de exploits e correções para cada tipo de vulnerabilidade, permitindo que o jogador aprenda conceitos reais de segurança enquanto progride de forma idle. A reputação conquistada com recompensas bem-sucedidas libera alvos mais lucrativos, enquanto o prestige oferece multiplicadores permanentes para novas partidas.
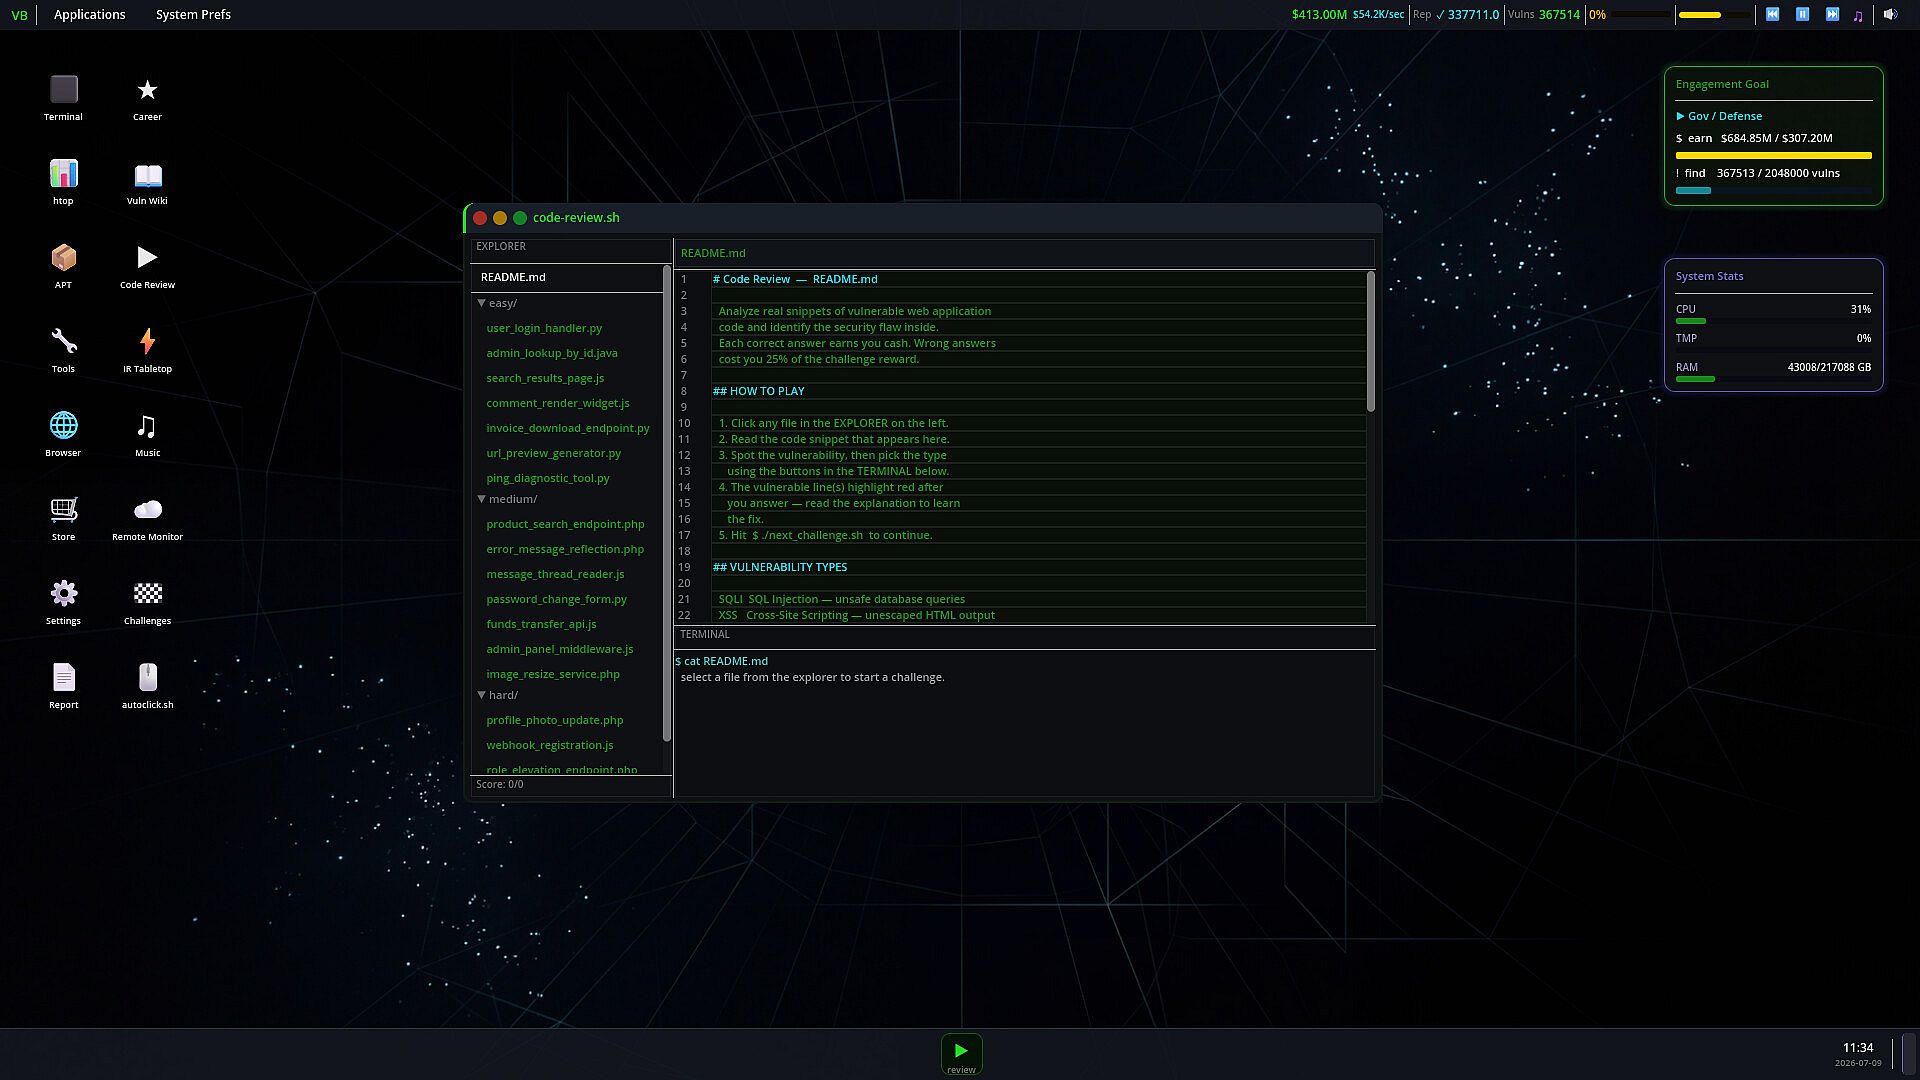
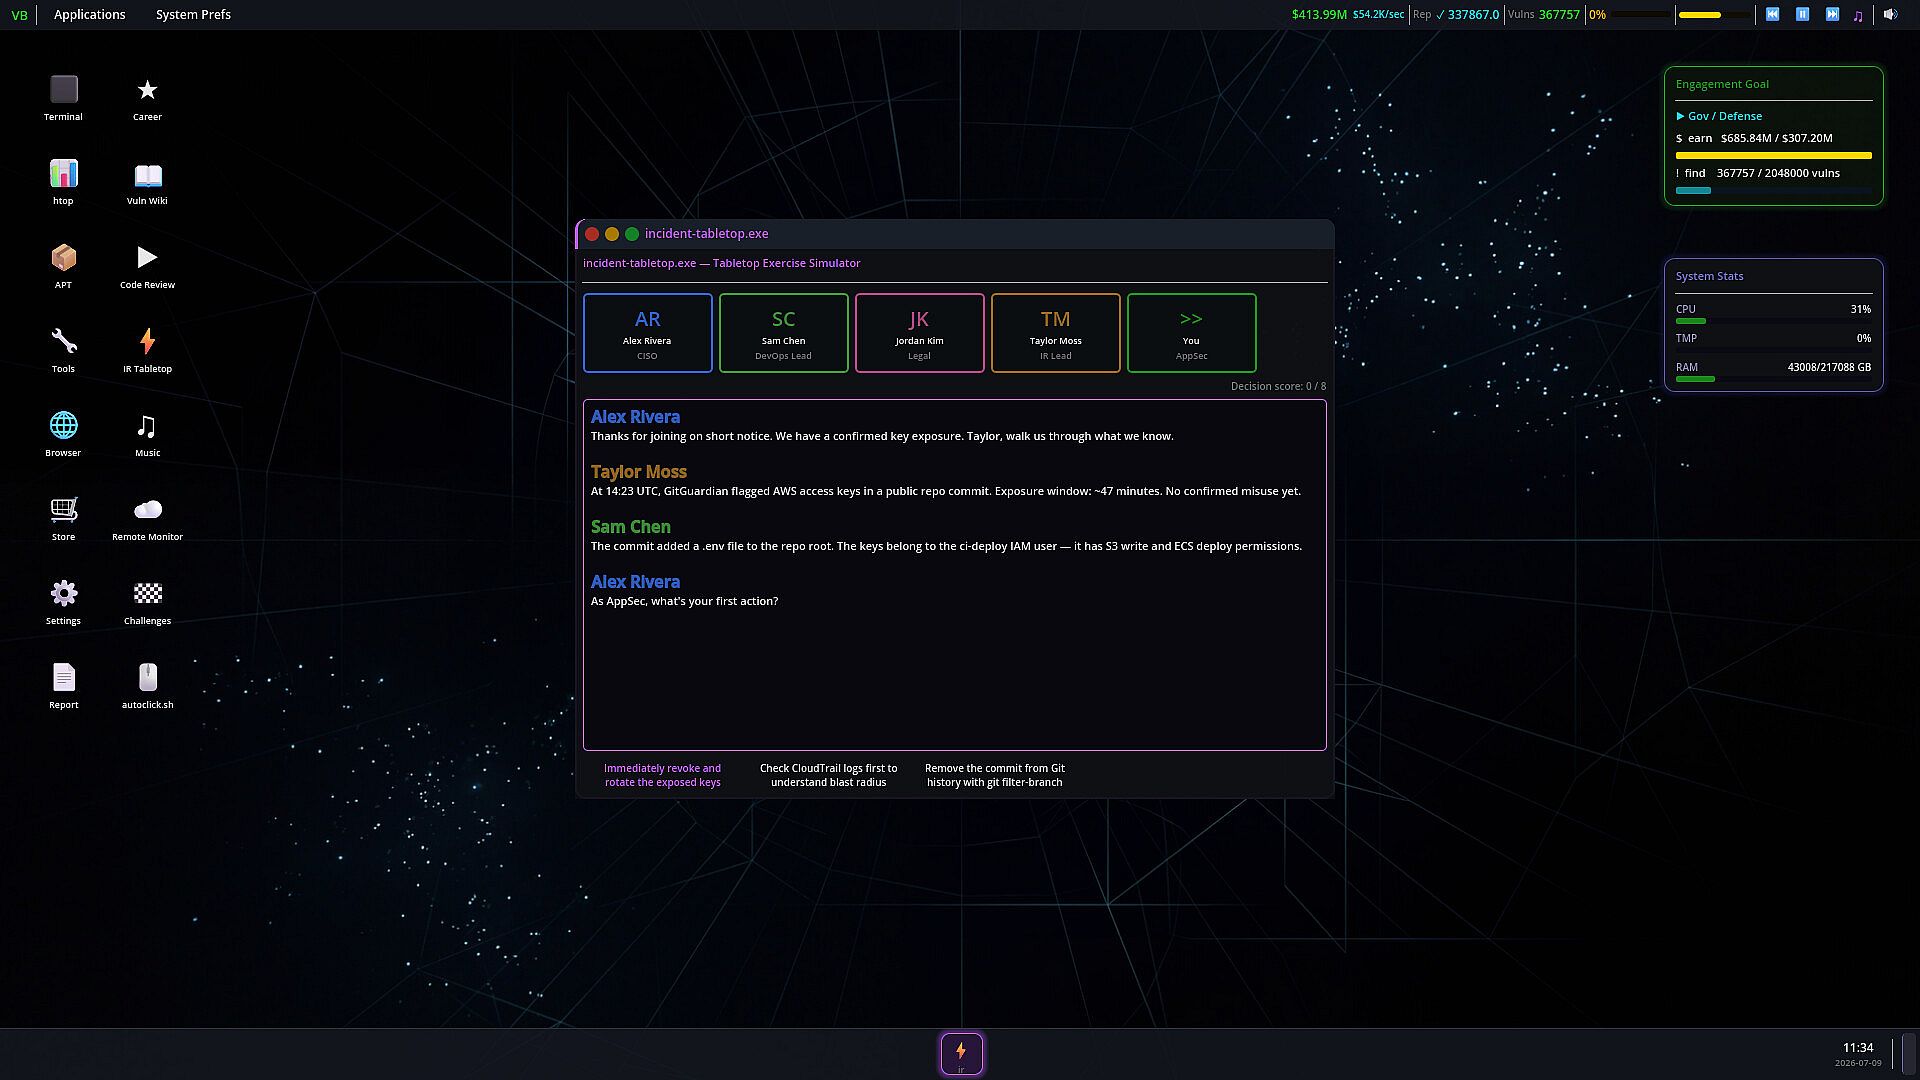
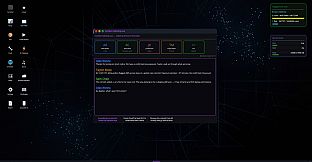
Outros sistemas incluem uma caixa de entrada para contratos e marcos, desafios de revisão de código baseados em trechos vulneráveis e interações recorrentes com personagens como um CISO exausto, um caçador rival, um oficial de conformidade e um bot de suporte, que aparecem em relatórios e exercícios de incidentes.
Modos de Jogo
O jogador pode optar por escaneamento manual, com controle direto sobre cada caçada, ou investir em automação total, enviando ferramentas para a nuvem e instalando auto-clickers que só funcionam quando observados. Desafios cronometrados e contratos diários trazem objetivos estruturados que testam a eficiência da automação, enquanto as conquistas recompensam o uso inteligente dos recursos e o desempenho consistente.
O prestige funciona como uma camada extra de progressão, reiniciando o avanço em troca de multiplicadores que aceleram carreiras futuras. Exercícios de resposta a incidentes no estilo tabletop, com o elenco recorrente, oferecem outra forma de interação além do simples crescimento numérico.
Recursos e Sistemas Principais
As restrições de recursos vão além da moeda simples e incluem limites reais de CPU, RAM e temperatura, exigindo decisões estratégicas sobre implantação de ferramentas e overclock. O terminal aceita comandos ocultos e referências da cultura hacker, recompensando a experimentação sem interromper o fluxo idle.
Atividades bônus oferecem distrações rápidas, como um scanner de rede no estilo Campo Minado, um simulador de worm inspirado em Snake, um bypass de WAF no estilo Breakout e um pet de desktop que reage a vitórias e fracassos. Esses elementos se integram à simulação do desktop sem precisar de janelas separadas.
- Sete classes distintas de vulnerabilidades, com exemplos práticos e detalhes de correção
- Implantação de ferramentas na nuvem para geração de renda passiva
- Gerenciamento de calor e hardware que pode levar a travamentos
- Interações recorrentes com personagens em vários sistemas
Vale a Pena Jogar?
O título é indicado para quem gosta de progressão idle combinada com simulação leve e elementos educativos sobre cibersegurança. O gerenciamento de recursos e as limitações de automação adicionam profundidade ao loop típico do gênero, enquanto a wiki de vulnerabilidades oferece aprendizado real durante as sessões. Com foco em interação via terminal e gerenciamento de desktop, o jogo atrai quem busca uma variação temática no gênero, em vez de pura escalada numérica. Como lançamento indie, ele mira em fãs de experiências de simulação que apreciam a mistura de humor, detalhes técnicos e avanço constante sem exigir atenção o tempo todo.